
เมื่อ AI สามารถเขียนโค้ดได้อย่างรวดเร็ว และก้าวสู่การเป็น AI Agent ที่สามารถวางแผน ตัดสินใจ และลงมือทำงานได้มากขึ้น ความท้าทายของนักพัฒนาจึงไม่ได้อยู่เพียงการสร้างซอฟต์แวร์ให้เร็วที่สุด แต่คือการทำอย่างไรให้ AI ทำงานได้ถูกต้องตามข้อกำหนด ตรวจสอบและแก้ไขข้อผิดพลาดได้ พร้อมรักษาคุณภาพ ความปลอดภัย และเสถียรภาพของระบบก่อนนำไปใช้งานจริง
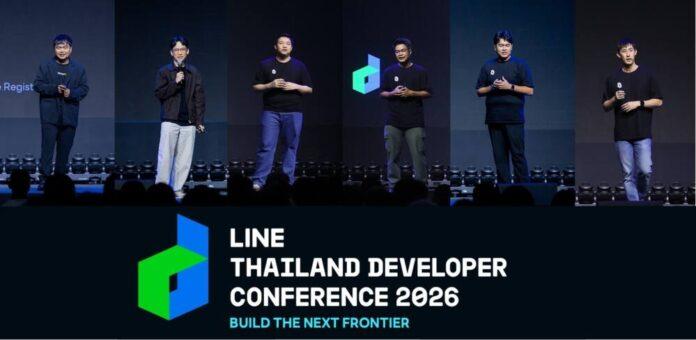
ภายในงาน LINE THAILAND DEVELOPER CONFERENCE 2026 ภายใต้ธีม “Build the Next-Frontier” ผู้เชี่ยวชาญจาก LINE ประเทศไทยและองค์กรเทคโนโลยีชั้นนำร่วมถ่ายทอดองค์ความรู้ผ่าน 6 หัวข้อสำคัญในแทร็ก Deep Tech เจาะลึกแนวคิดการออกแบบระบบ AI Agent ตั้งแต่การเพิ่มประสิทธิภาพการพัฒนาซอฟต์แวร์ การสร้างกลไกตรวจสอบและควบคุมความปลอดภัย การบริหาร AI Infrastructure ในระดับองค์กร ไปจนถึงการเปลี่ยนข้อมูลและ Source Code ให้กลายเป็นองค์ความรู้ที่ AI และทีมงานสามารถนำไปใช้ประโยชน์ได้จริง
Agent Engineering: จาก AI ช่วยเขียนโค้ด สู่ AI ที่ทำงานตามมาตรฐานและตรวจสอบได้
ในวันที่ AI สามารถสร้างโค้ดได้จำนวนมากภายในเวลาอันสั้น ความท้าทายสำคัญกลับอยู่ที่การตรวจสอบคุณภาพและความถูกต้องก่อนนำไปใช้งานจริง ผู้เชี่ยวชาญทั้ง 3 เซสชันจึงนำเสนอแนวคิด Agent Engineering ที่ไม่ได้พึ่งพาเพียงความสามารถของ AI Model หรือการเขียน Prompt แต่เน้นการออกแบบกรอบการทำงาน เครื่องมือ และระบบตรวจสอบให้ AI สามารถทำงานได้อย่างมีประสิทธิภาพภายใต้การกำกับดูแลของนักพัฒนา
กิตติกร ประเสริฐศักดิ์ Microsoft MVP และเจ้าของเพจ BorntoDev ชี้ให้เห็นว่า เมื่อ AI Coding Agent ช่วยให้นักพัฒนาสร้างโค้ดและเปิด Pull Request (PR) ได้มากขึ้น คอขวดใหม่จึงกลายเป็นการตรวจสอบงานให้ทัน แนวทางสำคัญคือการออกแบบ Architecture และ Guardrails ให้ AI เข้าใจขอบเขตงานตั้งแต่ต้น ผ่านการกำหนด Context และมาตรฐานในไฟล์ AGENTS.md ที่สั้นกระชับ การบันทึกเหตุผลการตัดสินใจทางเทคนิคด้วย Architecture Decision Record (ADR) และการกำหนดเงื่อนไขการทำงานที่ชัดเจนผ่าน Contract และระบบ Types เพื่อให้ AI เข้าใจเงื่อนไขและผลลัพธ์ที่ต้องการที่ชัดเจนที่สุด
พร้อมสร้างระบบคัดกรองข้อผิดพลาดก่อนถึงมือคน ด้วยการตรวจสอบโค้ดอัตโนมัติ เช่น การทำ Test-Driven Development (TDD) แบบแยกวงจร เพื่อกัน Agent เขียนโค้ดและแอบแก้เทสต์เองเพื่อให้รันผ่าน การจัดลำดับขั้นตอนตรวจสอบแบบ Fail-Fast ให้ระบบเอาเรื่องที่เร็วและถูกไว้ด่านแรก เรื่องช้าไว้หลังสุด การสร้าง SubAgent ไว้ช่วยรีวิวที่แยก Context ออกมาใหม่ เพื่อตรวจสอบความถูกต้องโดยไม่ลำเอียง ก่อนนำไปสู่การรีวิวโดยมนุษย์ตามระดับความเสี่ยงของงาน โดยเฉพาะระบบสำคัญอย่างการชำระเงินหรือการยืนยันตัวตนที่ยังต้องอาศัยผู้เชี่ยวชาญตรวจสอบอย่างรอบคอบ
ด้าน ธนิศร์พนธ์ ปาณิวรรณ CTO จาก Apppi และเจ้าของเพจ Mikelopster เปิดมุมมองการเพิ่มความเร็วของ AI Agent โดยไม่จำเป็นต้องใช้ AI Model ที่มีขนาดใหญ่หรือความสามารถสูงที่สุดในทุกขั้นตอน ผ่านแนวคิด Knowledge Distillation ที่ให้ AI Model ขนาดใหญ่ช่วยออกแบบ Agent Skills หรือคู่มือวิธีทำงาน และ Hooks หรือจุดตรวจสอบ ก่อนส่งต่อให้โมเดลขนาดเล็กที่ทำงานได้รวดเร็วกว่าดำเนินการตามขั้นตอนที่กำหนด
แนวทางนี้ช่วยลดงานซ้ำและภาระการตรวจสอบ โดยเฉพาะงานที่มีรูปแบบชัดเจน พร้อมแนะนำให้เลือกใส่ Skills เท่าที่จำเป็น เพื่อหลีกเลี่ยงปัญหา Skill Hell จากคำสั่งจำนวนมากที่ซ้ำซ้อนหรือขัดแย้งกัน รวมถึงการใช้ Spec Template และ Acceptance Criteria (AC) กำหนดโจทย์ให้ชัดเจนก่อนอนุญาตให้ AI ลงมือแก้ไขโค้ด ช่วยลดความเสี่ยงจากการที่ AI จินตนาการเกินโจทย์จาก ‘Prompt บาป’ ที่กำกวม
ขณะที่ โชคชัย ฟ้ารุ่งสาง Solution Engineer จาก LINE ประเทศไทย ถ่ายทอดประสบการณ์การใช้ Harness & Loop Engineering เพื่อพัฒนาซอฟต์แวร์ที่พร้อมใช้งานจริง โดย Harness คือการวางกรอบและข้อมูลที่ AI Agent ต้องรู้ก่อนเริ่มทำงาน ที่ควรครอบคลุมและชัดเจน ตั้งแต่กฎเหล็กของทีมผ่านไฟล์ AGENTS.md ที่ควรให้เป็นไฟล์แรกที่ Agent ทุกตัวต้องอ่านเพื่อเข้าใจมาตรฐานเดียวกัน Skills คู่มือขั้นตอนการทำงานเฉพาะทาง ไปจนถึงการเชื่อมต่อ AI กับข้อมูลจากระบบจริงอย่าง Jira, Confluence, GitHub และ Figma ผ่าน Model Context Protocol (MCP) เพื่อให้ AI Agent ทำงานบนข้อมูลที่ถูกต้องและเป็นปัจจุบัน
ส่วน Loop Engineering คือการสร้างวงจรตรวจสอบและแก้ไขข้อผิดพลาดอัตโนมัติ ผ่านเครื่องมืออย่าง Git Hook และระบบทดสอบที่ช่วยให้ AI ตรวจพบปัญหา แก้ไข และทดสอบซ้ำก่อนส่งงานถึงนักพัฒนา โดยแนะถึงการสร้าง Pre-commit Hook อย่างน้อย 1 ตัวใน Repo อยู่เสมอเพื่อตรวจสอบคุณภาพโค้ดก่อน commit หรือก่อน push ให้รันบนระบบหรือเบราว์เซอร์จริง พร้อมยกตัวอย่างแนวทางการตรวจสอบหน้าตา UI ของซอฟต์แวร์ โดยเปรียบเทียบกับต้นแบบจาก Figma ที่เชื่อมต่อผ่าน MCP เพื่อให้ผลงานตรงตามมาตรฐานที่กำหนด
แนวทางดังกล่าวช่วยให้ทีมสามารถพัฒนาระบบขนาดใหญ่ที่ประกอบด้วย 23 Services ได้ภายใน 3 เดือน จากเดิมที่ต้องใช้เวลา 6-8 เดือน สะท้อนว่า หัวใจของการใช้ AI พัฒนาซอฟต์แวร์ไม่ได้อยู่ที่ความสามารถของโมเดลเพียงอย่างเดียว แต่คือการออกแบบระบบควบคุมและตรวจสอบที่ดี เพื่อให้ AI สร้างผลงานได้รวดเร็วและพร้อมใช้งานจริง
AI Agent Security: ควบคุมการเชื่อมต่ออย่างปลอดภัย โดยไม่จำกัดความสามารถของ AI
เมื่อ AI Agent สามารถเชื่อมต่อฐานข้อมูล API และบริการภายนอกเพื่อดำเนินงานได้ด้วยตนเอง ความเสี่ยงสำคัญจึงไม่ใช่เพียงความผิดพลาดของโค้ด แต่รวมถึงการเข้าถึงระบบที่ไม่ได้รับอนุญาตหรือการส่งข้อมูลออกนอกขอบเขตที่กำหนด องค์กรจึงควรต้องมีกลไกควบคุมการเชื่อมต่อที่รัดกุม โดยไม่จำกัดความสามารถในการทำงานที่จำเป็นของ AI
นิวตรอน เสามั่น Senior SRE จาก LINE ประเทศไทย นำเสนอแนวคิดการล็อกดาวน์เครือข่ายของ AI Agent ผ่านระบบ Egress Proxy ที่ทำหน้าที่เสมือน “ด่านตรวจ” ระหว่าง AI Agent กับอินเทอร์เน็ตภายนอก โดยใช้ Envoy เป็น Gateway สำหรับตรวจสอบและควบคุมการเชื่อมต่อ ให้ AI เข้าถึงได้เฉพาะเว็บไซต์หรือ API ที่อยู่ในรายการอนุญาต (Allowlist) เท่านั้น
พร้อมเผยแนวทางการพัฒนา Transparent Proxy ที่ช่วยบังคับให้การเชื่อมต่อจาก AI Agent ต้องผ่านระบบควบคุมความปลอดภัยโดยอัตโนมัติ โดยนักพัฒนาไม่จำเป็นต้องตั้งค่าเองในทุกครั้ง รวมถึงการตรวจสอบปลายทางของการเชื่อมต่อ HTTPS และการบันทึก Audit Log เพื่อให้ทีมดูแลระบบสามารถติดตามพฤติกรรมการเชื่อมต่อ ตรวจจับความผิดปกติ และจำกัดความเสี่ยงได้อย่างมีประสิทธิภาพ แนวคิดนี้สะท้อนหลักการสำคัญว่า การเปิดโอกาสให้ AI Agent ทำงานได้มากขึ้น ต้องมาพร้อมระบบที่กำหนดได้ชัดเจนว่า AI สามารถเข้าถึงอะไร และไม่ควรเข้าถึงอะไร
AI Governance at Scale: บริหาร AI หลายโมเดล หลายทีมให้คล่องตัว ควบคุมต้นทุนได้
การนำ AI มาใช้ในระดับองค์กรยังมีความท้าทายด้านการบริหารโมเดลจากผู้ให้บริการหลายราย ทั้งสิทธิ์การเข้าถึง การใช้งาน API Keys และค่าใช้จ่ายที่เพิ่มขึ้นตามจำนวนผู้ใช้ องค์กรจึงควรต้องสร้างสมดุลระหว่างการเปิดโอกาสให้ทีมงานทดลองเทคโนโลยีใหม่ กับการกำกับดูแลด้านความปลอดภัยและงบประมาณอย่างเหมาะสม
ขจรศักดิ์ พีรพัฒนานนท์ Engineering Partner จาก Fastwork นำเสนอแนวคิด Centralized Governance, Multiple Experiences การรวมระบบกำกับดูแล AI ไว้ส่วนกลาง ขณะที่แต่ละทีมยังสามารถเลือกใช้เครื่องมือ AI ให้เหมาะกับลักษณะงาน โดยใช้ LiteLLM เป็นAI Gateway เชื่อมต่อโมเดลจากผู้ให้บริการต่าง ๆ อาทิ OpenAI, Anthropic และ Google พร้อมบริหารสิทธิ์และงบประมาณการใช้งานได้ และใช้ Langfuse สำหรับติดตามประสิทธิภาพการทำงานของ AI หรือ Observability ทั้งจำนวน Token ต้นทุน ระยะเวลาประมวลผล และการจัดการเวอร์ชันของ Prompt ได้
นอกจากนี้ ยังแนะนำการเลือกใช้เครื่องมือค้นหาข้อมูลให้เหมาะสมกับผู้ใช้แต่ละกลุ่ม เช่น Sourcebot สำหรับนักพัฒนาที่ต้องการค้นหา Source Code ภายในองค์กร และ Onyxสำหรับค้นหาข้อมูลจากเครื่องมือทำงานต่าง ๆ อย่าง Jira, Confluence, Slack และ GitHub โดยยังคงควบคุมสิทธิ์การเข้าถึงตามแหล่งข้อมูลต้นทาง และเบื้องหลังยังคงส่งคำสั่ง LLM ผ่านLiteLLM แนวทางนี้ช่วยให้องค์กรสามารถเปิดพื้นที่ให้พนักงานเลือกใช้ AI ได้อย่างยืดหยุ่น ภายใต้มาตรฐานการกำกับดูแลเดียวกัน พร้อมมองเห็นภาพรวมการใช้งานและต้นทุน เพื่อวางแผนขยายการใช้ AI ได้อย่างมีประสิทธิภาพในระยะยาว
Product Second Brain: เปลี่ยน Source Code เป็นคลังความรู้ที่ AI และทีมงานใช้ประโยชน์ได้
อีกหนึ่งความท้าทายขององค์กรเทคโนโลยีคือการจัดการองค์ความรู้ที่กระจายอยู่ในSource Code จำนวนมาก โดยเฉพาะระบบที่ประกอบด้วยหลาย Repo (Repository) ทำให้การค้นหาข้อมูลและทำความเข้าใจความสัมพันธ์ระหว่างบริการต่าง ๆ ใช้เวลานาน แม้จะมี AI เข้ามาช่วยก็ตาม
ธัชคม พัฒนพูฒิ QA Engineer จาก LINE ประเทศไทย จึงนำเสนอแนวคิด Product Second Brain ผ่านการใช้ LLM Wiki เปลี่ยน Source Code ให้กลายเป็นคลังความรู้ที่มีโครงสร้างและค้นหาได้ โดยให้ AI Agent วิเคราะห์โครงสร้างซอฟต์แวร์ ความสัมพันธ์ระหว่าง Service และ Business Logic ก่อนเรียบเรียงเป็น Wiki ที่เชื่อมโยงข้อมูลข้าม Repo พร้อมอัปเดตเฉพาะส่วนที่เปลี่ยนแปลง แทนการประมวลผลข้อมูลทั้งหมดใหม่ทุกครั้ง
ระบบยังสามารถเลือกวิธีค้นหาคำตอบตามความซับซ้อนของคำถาม พร้อมย้อนกลับไปตรวจสอบ Source Code ต้นทางได้ พร้อมใช้ Golden Set หรือชุดคำถามและคำตอบมาตรฐานที่มีหลักฐานอ้างอิง เพื่อลดความเสี่ยงจากการที่ AI สร้างคำตอบผิดพลาด (AI Hallucination)
จากผลการทดสอบที่นำเสนอ การใช้ Product Second Brain ร่วมกับ Sonnet 5.5 สามารถลดระยะเวลาในการค้นหาคำตอบได้ 38.4% และลดต้นทุนได้ 50.4% เมื่อเทียบกับการให้ AI อ่าน Source Code โดยตรง นอกจากนี้ ยังต่อยอดสู่ Bug Hunt Skill ที่ให้ AI Agent ช่วยตรวจหาข้อผิดพลาดของซอฟต์แวร์จากข้อกำหนดทางธุรกิจ เอกสารทางเทคนิค และ Source Code พร้อมระบุระดับความรุนแรง หลักฐานที่เกี่ยวข้อง และขั้นตอนการทำให้เกิดข้อผิดพลาดซ้ำ ก่อนส่งให้ทีม QA ตรวจสอบยืนยันอีกครั้ง ช่วยให้การตรวจสอบคุณภาพซอฟต์แวร์มีประสิทธิภาพมากขึ้นไปในตัว
จาก AI ที่เขียนโค้ดได้เร็ว สู่ระบบ AI ที่องค์กรไว้วางใจได้
ภาพรวมจากทั้ง 6 เซสชันในแทร็ก Deep Tech ในงาน LINE THAILAND DEVELOPER CONFERENCE 2026 สะท้อนให้เห็นว่า อนาคตการพัฒนาซอฟต์แวร์ด้วย AI Agent ไม่ได้ขึ้นอยู่กับการเลือกใช้โมเดลที่ฉลาดที่สุดเพียงอย่างเดียว แต่ต้องอาศัยการออกแบบระบบที่เชื่อมโยงข้อกำหนด กระบวนการทำงาน การทดสอบ ความปลอดภัย การกำกับดูแล และองค์ความรู้ เข้าด้วยกัน
ตั้งแต่การใช้ Agent Engineering ช่วยให้ AI ทำงานตามมาตรฐาน การสร้าง Security Guardrails เพื่อควบคุมความเสี่ยง การวางระบบ Governance ให้ AI สามารถขยายการใช้งานในองค์กรได้อย่างเหมาะสม ไปจนถึงการเปลี่ยนข้อมูลที่มีอยู่ให้เป็นองค์ความรู้ที่ AI และทีมงานนำไปใช้ต่อยอดได้จริง ทั้งหมดนี้คือรากฐานสำคัญของการสร้าง AI Agent ที่ทำงานได้อย่างรวดเร็ว แม่นยำ ปลอดภัย และตรวจสอบได้ โดยยังคงให้มนุษย์มีบทบาทสำคัญในการกำหนดทิศทางและรับผิดชอบต่อผลลัพธ์ เพื่อก้าวสู่ Next Frontier ของการพัฒนาซอฟต์แวร์ในยุค AI อย่างยั่งยืน

