
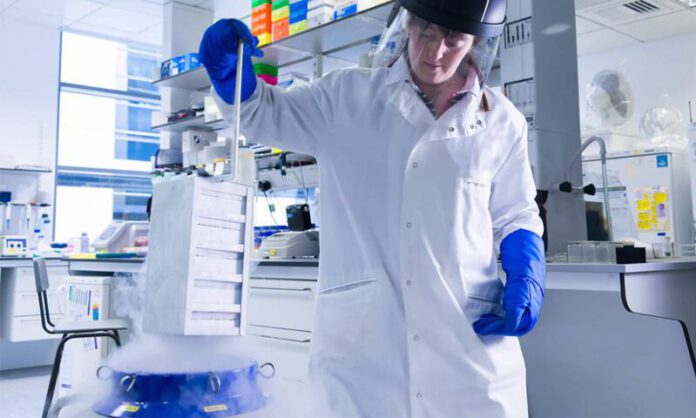
ผลการวิจัยของ IBM Security X-Force ได้ชี้ให้เห็นว่าประเด็นการขนส่งวัคซีนภายใต้อุณหภูมิที่เย็นจัดหรือโคลด์เชน (cold chain) นี้ ได้กลายเป็นเป้าหมายของแคมเปญฟิชชิงที่มีความน่ากลัว
หลังจากที่ไฟเซอร์ (Pfizer) และโมเดอร์นา (Moderna) ได้ออกมาประกาศผลการทดลองวัคซีนโควิด-19 ที่เป็นที่น่าพอใจ ทำให้ประเทศต่างๆ ต้องพบกับความท้าทายใหม่ที่เกิดขึ้น ซึ่งก็คือการขนส่งวัคซีนที่ต้องอยู่ภายใต้อุณหภูมิที่เย็นจัด ซึ่งเป็นการขนส่งและกระจายสินค้าที่ต้องมีการควบคุมอุณหภูมิตลอดซัพพลายเชน
การวิจัยภัยได้ค้นพบการดำเนินการที่พุ่งเป้าชัดเจนไปที่การขนส่งวัคซีนโควิด-19 แบบโคลด์เชน สืบเนื่องจากความพยายามของกลุ่มพันธมิตรเกวี่และยูนิเซฟ ภายใต้โครงการ Cold Chain Equipment Optimization Platform (CCEOP) ในการขนส่งวัคซีนไปยังพื้นที่ด้อยพัฒนาที่ห่างไกล โดยพื้นที่เหล่านี้ต้องพึ่งพาความช่วยเหลือจากนอกประเทศในการจัดเก็บวัคซีนภายใต้สภาพแวดล้อมที่ได้รับการควบคุม แคมเปญนี้ได้กลายเป็นเป้าหมายของการโจมตีแบบ State-sponsored Attack
ส่วนหนึ่งของข้อมูลจากผลวิจัยชี้ให้เห็น
• ภาพรวมการโจมตี: กลุ่มผู้โจมตีแอบอ้างเป็นผู้บริหารท่านหนึ่งจากไฮเออร์ ไบโอเมดิคอล ซึ่งเป็นหนึ่งในบริษัทสมาชิกที่ถูกต้องตามกฎหมายในการขนส่งวัคซีนโควิด-19 และเป็นซัพพลายเออร์ที่ได้รับการรับรองภายใต้โครงการ CCEOP โดยทำทีเหมือนเป็นบุคคลท่านนี้และส่งอีเมลฟิชชิงไปยังหน่วยงานที่เชื่อว่าเป็นผู้จัดหาอุปกรณ์ที่จำเป็นสำหรับการขนส่งวัคซีนโควิด-19 ภายใต้การควบคุมอุณหภูมิให้เย็นจัดตลอดเส้นทาง โดยเป็นการโจมตีแบบฟิชชิงอีเมลด้วยเนื้อหาที่มีความสอดคล้องเพื่อพุ่งเป้าไปที่บุคคลเป้าหมาย (spear-phishing attacks)
• กลุ่มเป้าหมาย: เป้าหมายครอบคลุมถึงคณะกรรมาธิการยุโรปฝ่ายภาษีและสหภาพศุลกากรยุโรป รวมถึงองค์กรในกลุ่มพลังงาน การผลิต การพัฒนาเว็บไซต์ ตลอดจนซอฟต์แวร์และโซลูชันความปลอดภัยทางอินเตอร์เน็ต ที่มีสำนักงานใหญ่อยู่ที่เยอรมัน เกาหลีใต้ สาธารณะรัฐเชค ยุโรป และไต้หวัน
• วิธีโจมตี: มีความพยายามหลายครั้งในการเก็บข้อมูลชื่อผู้ใช้และพาสเวิร์ดของหน่วยงานระดับโลกในอย่างน้อยหกประเทศ เพื่อเข้าถึงข้อมูลที่ละเอียดอ่อนเกี่ยวกับการขนส่งและกระจายวัคซีน
กลุ่มผู้โจมตีที่เกี่ยวข้องมีความเชื่อมโยงระหว่างกันอย่างแยบยล มีการจัดหาเครื่องมือและชั่วโมงการทำงานที่จำเป็นจากกลุ่มคู่แข่งเพื่อร่วมลงมือในแคมเปญนี้
แจ้งเตือนผู้ที่เกี่ยวข้องทั้งซัพพลายเชน
IBM Security X-Force ได้ทำการแจ้งเตือนผู้ที่เกี่ยวข้องตลอดทั้งซัพพลายเชน ตั้งแต่หน่วยงานวิจัยเพื่อการรักษา หน่วยงานดูแลสุขภาพ ไปจนถึงหน่วยงานที่ทำหน้าที่กระจายวัคซีน ให้ตื่นตัวและเฝ้าระวังในช่วงนี้ ขณะที่หน่วยงานรัฐบาลได้ออกมาประกาศว่ามีแนวโน้มที่กลุ่มต่างชาติจะทำการจารกรรมไซเบอร์เพื่อขโมยข้อมูลเกี่ยวกับวัคซีน นอกจากนี้ DHS CISA ได้แจ้งเตือนไปยังหน่วยงานที่เกี่ยวข้องกับการจัดเก็บและขนส่งวัคซีนให้ศึกษาผลการวิจัยชิ้นนี้ รวมถึงแนวปฏิบัติต่างๆ ที่ได้แนะนำไว้ เพื่อระแวดระวังเหตุร้าย
ข้อแนะนำสำหรับการป้องกัน
IBM Security X-Force ได้เปิดคอมมูนิตี้บนแพลตฟอร์ม Enterprise Intelligence เพื่อให้ทุกฝ่ายสามารถแบ่งปันข้อมูลภัยคุกคามและดำเนินการรับมือกับภัยคุกคามบนพื้นฐานของข้อมูลอินเทลลิเจนซ์ล่าสุดได้ทันท่วงที โดยภายใต้สถานการณ์ที่กำลังเกิดขึ้นนี้ องค์กรต่างๆ ควรเตรียมความพร้อมดังนี้
• สร้างและทดสอบแผน incident response เพื่อให้มั่นใจว่าองค์กรมีการเตรียมตัวและมีความพร้อมในการตอบสนองต่อการโจมตี
• แบ่งปันข้อมูลภัยคุกคาม การแบ่งปันข้อมูลภัยคุกคามและการร่วมมือกันเป็นสิ่งจำเป็นอย่างยิ่งที่จะช่วยให้ทุกฝ่ายมีข้อมูลล่าสุดเกี่ยวกับภัยคุกคามและรูปแบบการโจมตี โดยที่ผ่านมาไอบีเอ็มได้มีการฟีดข้อมูล threat intelligence เกี่ยวกับโควิด-19 และเปิดให้ทุกองค์กรเข้าถึงข้อมูลได้โดยไม่เสียค่าใช้จ่าย
• ประเมินอีโคซิสเต็มภายนอก และประเมินความเสี่ยงที่คู่ค้าภายนอกอาจนำมาให้ โดยองค์กรควรมั่นใจว่ามีระบบเฝ้าระวัง การควบคุมการเข้าถึงข้อมูล และมาตรฐานด้านความปลอดภัยที่พร้อม และคู่ค้าภายนอกก็จะต้องปฏิบัติให้สอดคล้องกับมาตรการของบริษัทด้วย
• นำแนวทาง zero-trust มาใช้กับกลยุทธ์ด้านซิเคียวริตี้ การโจมตีที่เพิ่มขึ้นทำให้การกำหนดสิทธิการเข้าถึงข้อมูลเป็นเรื่องสำคัญมาก องค์กรควรมั่นใจว่าพนักงานได้รับสิทธิ์ให้เข้าถึงเฉพาะข้อมูลที่จำเป็นสำหรับงานในความรับผิดชอบของตนเท่านั้น
• ใช้ Multifactor Authentication (MFA) ในการเข้าถึงระบบองค์กร MFA ช่วยปกป้องในกรณีที่มีคนพยายามเข้าระบบด้วยชื่อผู้ใช้และพาสเวิร์ดของเรา ถือเป็นการป้องกันด่านสุดท้าย
• อบรมเกี่ยวกับความปลอดภัยทางอีเมลอย่างสม่ำเสมอ เพื่อให้พนักงานตื่นตัวเกี่ยวกับเทคนิคที่ใช้ในการฟิชชิง และคุ้นเคยกับแนวทางปฏิบัติกรณีได้รับอีเมลเหล่านี้
• ใช้เครื่องมือป้องกันและตอบสนองแบบ endpoint เพื่อให้สามารถตรวจจับและป้องกันภัยคุกคามไม่ให้แพร่กระจายในบริษัท
ดูข้อมูลเกี่ยวกับ threat intelligence จาก X-Force ได้ที่ https://www.ibm.com/security/services/threat-intelligence และข้อมูลเกี่ยวกับบริการ incident response ได้ที่ https://www.ibm.com/security/services/incident-response-services
ข้อมูลโดย : แคลร์ ซาโบวา นักวิเคราะห์ภัยคุกคามไซเบอร์อาวุโสของไอบีเอ็ม และ เมลิสสา ฟรายด์ริช เป็นนักวิจัยการไล่ล่าภัยคุกคามของไอบีเอ็ม

